





La società giapponese di infrastrutture internet GMO Internet rimborserà i clienti per le perdite da operazioni non autorizzate legate a un attacco informatico al suo servizio cloud e verserà 5.000 yen (28 euro) a titolo di indennizzo a ogni utente attualmente interessato.
Una società giapponese di infrastrutture internet sta risarcendo i clienti colpiti da operazioni non autorizzate in seguito a un attacco informatico al suo servizio cloud.
 PUBBLICITÀ
Sabato GMO Internet ha annunciato che coprirà le perdite legate a operazioni di trading non autorizzate riconducibili all’attacco e che verserà un indennizzo di 5.000 yen (28 euro) a tutti i clienti che utilizzano il servizio interessato, indipendentemente dal fatto che abbiano subito o meno danni economici.
L’attacco ha preso di mira Onamae.com Desktop Cloud, un servizio di server privato virtuale utilizzato dai clienti per accedere ad ambienti desktop remoti. GMO ha riferito che alcune informazioni dei clienti sono state sottratte e che alcuni utenti hanno segnalato movimenti sui loro conti di trading che non riconoscevano.
Secondo il fondatore e amministratore delegato della società, Masatoshi Kumagai, l’incidente ha potenzialmente interessato 26.739 server e comportato operazioni non autorizzate su conti di trading detenuti presso oltre 70 intermediari in titoli e società di cambio valuta in Giappone e all’estero.
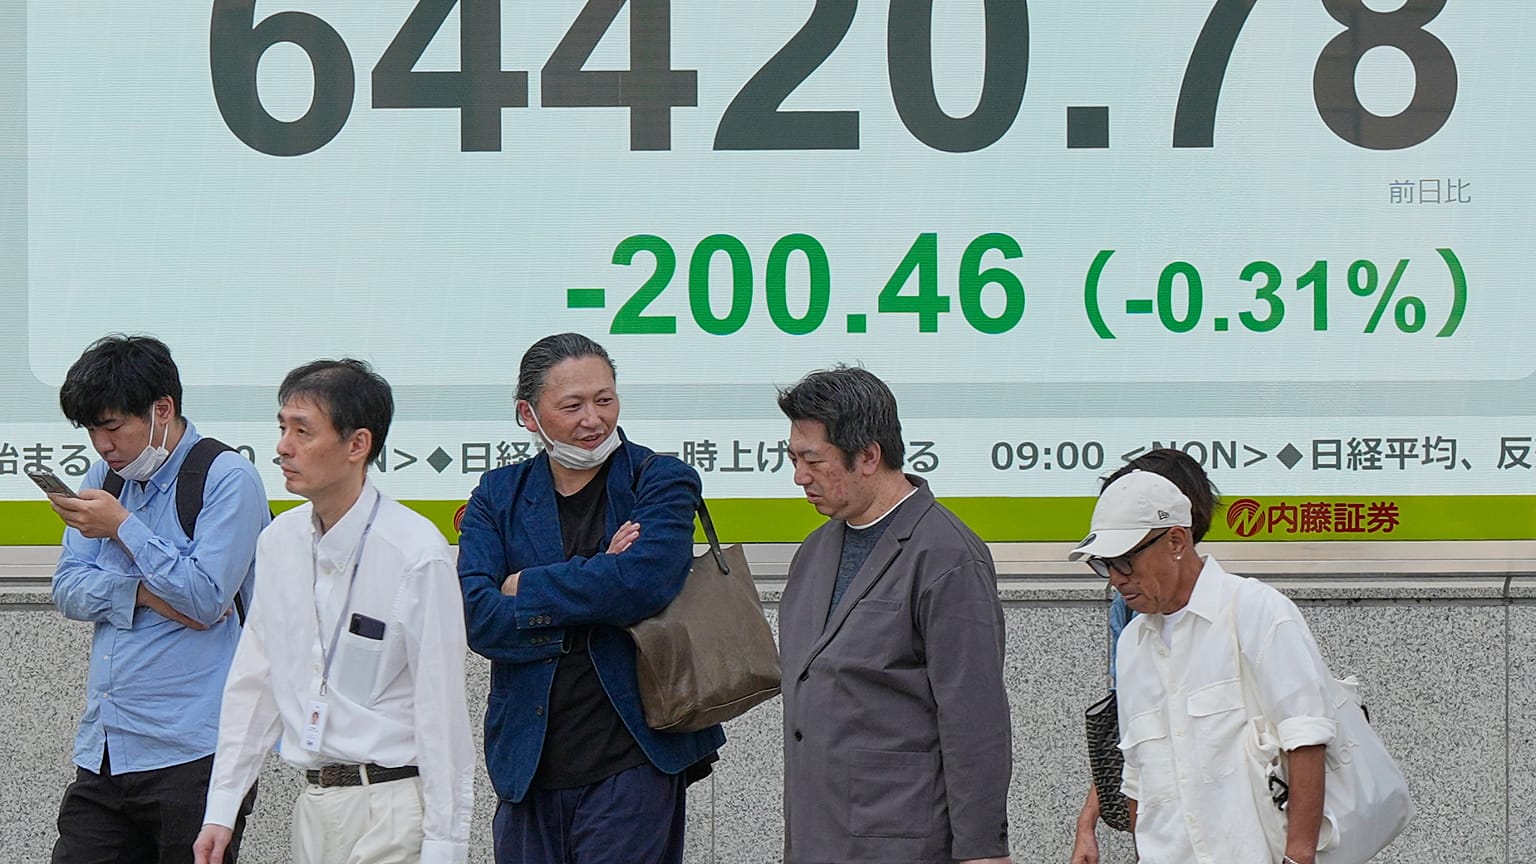
Lunedì le azioni GMO hanno perso quasi il 16%, scendendo ai minimi degli ultimi quattro mesi. Venerdì, alla chiusura, la società aveva una capitalizzazione di mercato di circa 2,6 miliardi di dollari.
L’azienda ha avviato un’indagine il 19 ottobre dopo aver ricevuto una segnalazione da un cliente. Il 20 ottobre ha confermato l’installazione di un programma malevolo su alcuni ambienti server dei clienti, ha sospeso le nuove richieste di attivazione e l’accesso al pannello di controllo del servizio e il giorno seguente ha iniziato a spegnere tutti i server per evitare ulteriori danni.
In un post sul blog pubblicato domenica, Kumagai ha chiesto scusa per la risposta della società e ha riconosciuto che problemi di sicurezza erano stati individuati dai suoi specialisti prima dell’incidente, ma che le misure adottate erano state insufficienti.
GMO ha dichiarato di aver ricevuto una richiesta di riscatto da chi si ritiene essere responsabile dell’attacco. In un aggiornamento al post di lunedì, Kumagai ha spiegato che gli aggressori hanno chiesto 50 milioni di dollari in criptovaluta e minacciato di divulgare informazioni sulla società e sui clienti. L’azienda ha rifiutato di pagare e sta collaborando con la polizia e le altre autorità.
GMO offrirà ai clienti che desiderano continuare a utilizzare un ambiente desktop Windows un servizio alternativo su un’infrastruttura cloud indipendente, gratuito per sei mesi. L’azienda prevede inoltre di rivedere a fondo la propria architettura di sicurezza e di indagare sulle cause della violazione insieme a esperti esterni.
Kumagai ha sollecitato il governo giapponese a rafforzare le misure di cyberdifesa attiva, sostenendo che le imprese private non possono affrontare da sole attacchi informatici transfrontalieri sofisticati.
GMO ha chiesto alle autorità di valutare l’applicazione di tale quadro normativo al caso e si è detta pronta a condividere prove e informazioni tecniche con gli investigatori.
L’attacco arriva in un momento di crescenti preoccupazioni sulla cybersicurezza, dopo la rivelazione, la scorsa settimana, di due vulnerabilità critiche in PHP, un linguaggio di programmazione ampiamente utilizzato per sviluppare siti web e applicazioni.
Le autorità di sicurezza hanno avvertito che tali falle potrebbero consentire agli aggressori di eseguire codice malevolo sui server vulnerabili, spingendo organizzazioni in tutto il mondo ad applicare patch ai sistemi o a mettere temporaneamente offline i servizi.
GMO, tuttavia, non ha finora confermato pubblicamente un collegamento tra le vulnerabilità di PHP e l’attacco al suo servizio cloud.
Nel frattempo, un blackout di Google Cloud nel Regno Unito ha interrotto la scorsa settimana diversi servizi online, tra cui quelli della società di tecnologia finanziaria Revolut, mostrando i potenziali effetti a catena quando l’infrastruttura digitale subisce un guasto.