










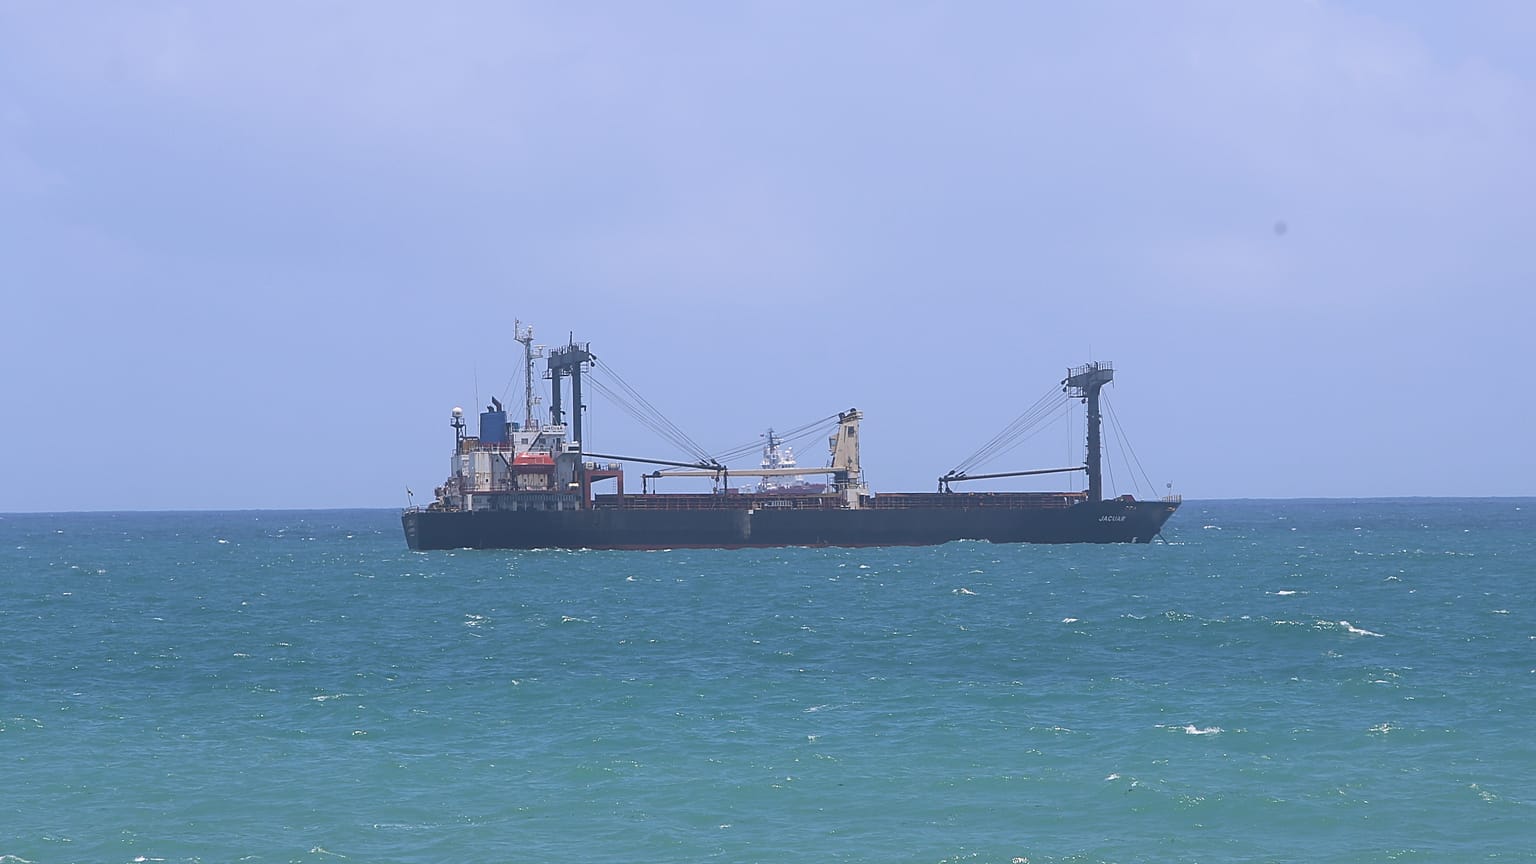


Ad agosto due navi dirette verso gli USA sono state colpite da attacchi cyber presumibilmente legati all'Iran, mentre Anthropic ha denunciato l'uso di Claude da parte di gruppi hacker legati a Teheran
Una nave cargo proveniente dagli Stati Uniti e diretta verso l'Italia ha dovuto cambiare rotta a causa di un presunto attacco cyber, secondo fonti informate dei fatti citate dalla testata Bloomberg.
 PUBBLICITÀ
La nave Vivit Africa è salpata il 20 agosto dal porto di Cameron, in Louisiana, con a bordo un carico di gas naturale liquefatto (GNL) diretto verso il rigassificatore offshore di Rovigo, nell'Adriatico. La consegna, però, non è mai avvenuta.
A inizio settembre, mentre la Vivit Africa navigava nell'Adriatico, i sistemi di controllo interni dell'imbarcazione si sono bloccati. A essere coinvolti sarebbero stati i sistemi di gestione della pressione dei serbatoi, delle valvole di scarico e del ciclo di evaporazione del gas, oltre a quello di monitoraggio del carico.
Un incidente, o un attacco cyber, che ha impedito all'equipaggio di proseguire la navigazione e scaricare il GNL.
Secondo quanto riferito dal capitano Roberto D'Arrigo a Bloomberg, la Guardia Costiera di Chioggia avrebbe assistito la metaniera dopo essere stata avvertita di un "malfunzionamento" che ha richiesto "l'intervento dei tecnici della società" che opera la nave.
La Guardia Costiera avrebbe inoltre emesso una segnalazione urgente alle imbarcazioni nella zona, invitandole a mantenere le distanze dalla Vivit Africa.
Il problema tecnico non sarebbe stato identificato con precisione e la nave avrebbe fatto dietrofront verso ovest, in direzione di Algeciras, in Spagna.
Nel frattempo, l'equipaggio ha segnalato l'accaduto al Korean Register, ente che offre servizi di classificazione e sicurezza alla società proprietaria della Vivit Africa, la sudcoreana H-Line Shipping Co. Ltd. Le indagini proseguono e la natura dell'incidente non è ancora chiara.
La Vivit Africa batte bandiera liberiana, è di proprietà della sudcoreana H-Line Shipping Co. Ltd. ed è operata dal colosso olandese della logistica Vitol Group.
Due navi cargo sono state colpite da attacchi cyber
Quello della Vivit Africa non è un caso isolato. A fine agosto, agenti della Guardia Costiera statunitense e dell'FBI sono saliti a bordo di due navi, una petroliera e una metaniera, colpite da presunti attacchi cyber dell'Iran mentre si dirigevano verso gli USA.
Una delle due, la VL Prosperity, è stata colpita mentre attraversava lo Stretto di Gibilterra. Trasportava circa due milioni di barili di greggio dal Golfo Persico. Secondo l'agenzia di stampa iraniana Mehr News Agency, avrebbe perso tutte le comunicazioni per circa 30 ore e le operazioni a bordo sarebbero state bloccate. La seconda nave non è stata identificata.
Le autorità statunitensi sono salite a bordo delle imbarcazioni quando queste sono arrivate nel Golfo del Messico, per valutare l'impatto degli attacchi sui sistemi operativi e di controllo delle navi, senza però rilevare alcun malfunzionamento.
Le autorità USA, intanto, monitorano circa 20 navi cargo per potenziali attacchi cyber, secondo Bloomberg, e la Guardia Costiera ha chiesto di essere avvertita nel caso in cui le imbarcazioni dovessero dirigersi verso le coste statunitensi.
Il rischio di attacchi cyber per le navi cargo cresce con l'AI
Le società del settore hanno da tempo avvertito del rischio crescente di attacchi cyber contro il trasporto marittimo. Le imbarcazioni utilizzano sistemi satellitari per i controlli interni e le comunicazioni, strumenti che facilitano le operazioni in mare ma possono anche offrire porte d'ingresso per gli attacchi digitali, resi ancora più facili dall'uso dell'AI.
Secondo un report di Anthropic pubblicato il 10 settembre, gruppi hacker legati all'Iran avrebbero utilizzato il sistema AI Claude per individuare navi cargo legate agli USA da poter colpire.
"Abbiamo identificato e neutralizzato un attore legato all'Iran che ha utilizzato Claude per raccogliere e analizzare dati accessibili pubblicamente, con l'obiettivo di sviluppare raccomandazioni per individuare obiettivi delle forze navali statunitensi nella regione", si legge nel report.
La società ha dichiarato di aver bloccato l'account dell'attore e di aver sviluppato sistemi di rilevamento per ridurre il rischio di uso improprio dell'AI.