





Gli attacchi hanno messo in luce gravi falle di sicurezza nei sistemi di refrigerazione connessi. Gli esperti avvertono che vulnerabilità analoghe potrebbero mettere a rischio le attrezzature dei supermercati e le infrastrutture di ospedali e data center.
I ricercatori di cybersicurezza affermano di aver rilevato hacker che sondavano i sistemi di refrigerazione connessi a Internet in tutta Europa nei giorni precedenti un'ondata di cyberattacchi e incidenti che ha paralizzato supermercati e banche del sangue, con elementi che fanno pensare possa essere stata parte di un'operazione coordinata.
 PUBBLICITÀ
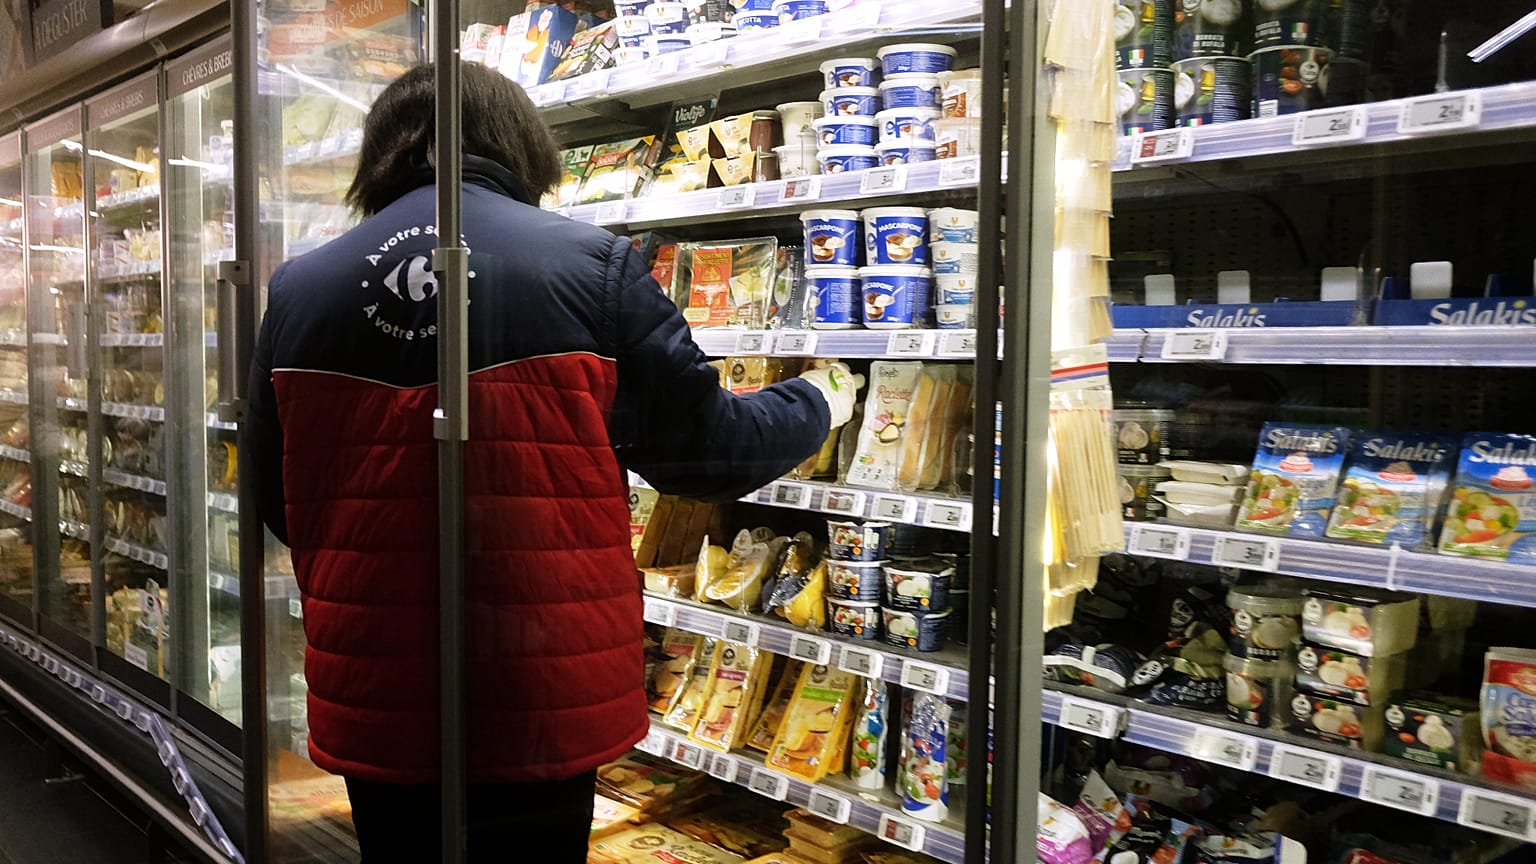
I sistemi di refrigerazione nei supermercati di nove Paesi europei, così come diverse banche del sangue in Francia, sono stati attaccati il 2 e 3 novembre.
Gli hacker hanno sfruttato misure di cybersicurezza deboli e vulnerabilità nel sistema di gestione AK-SM dei sistemi di refrigerazione del produttore Danfoss per impostare frigoriferi e congelatori sulla modalità sbrinamento; in alcuni casi le temperature sono state portate fino a 50 gradi Celsius.
Gli incidenti hanno costretto molti supermercati a buttare via i prodotti deteriorati nei loro frigoriferi e congelatori e sono diventati un esempio molto visibile di quanto facilmente i cyberattacchi possano sconvolgere la vita quotidiana colpendo sistemi infrastrutturali che spesso si danno per scontati.
Per la società di cybersicurezza Lupovis, gli indizi puntano a un'operazione coordinata che potrebbe coinvolgere un attore statale, preceduta da giorni di attività di sondaggio.
L'azienda afferma di aver osservato un periodo di ricognizione mirato a questi sistemi pochi giorni prima degli attacchi.
Nel corso di questi dieci giorni l'azienda ha registrato oltre 276 tentativi provenienti da 91 diversi attori malevoli che prendevano di mira specifici componenti dei controllori Danfoss. L'attività ha raggiunto un picco il 26 ottobre, per poi interrompersi alla fine del mese.
"Tra il 20 e il 30 ottobre, quello che abbiamo visto è stata un'ondata di quella che chiamiamo ricognizione", ha dichiarato a Euronews Next il CEO Xavier Bellekens.
"Vediamo all'improvviso un enorme picco di dieci giorni in cui gli avversari provano le password predefinite. Stanno provando un paio di queste vulnerabilità".
Lupovis gestisce un sistema di cosiddette "honeypot", che replicano i sistemi e le tecnologie online dei clienti. L'azienda li dota di sensori e li espone deliberatamente agli hacker, incoraggiando gli attacchi in modo da poter tracciare come questi sistemi vengono accessi e sfruttati.
Queste informazioni possono poi essere utilizzate per individuare le vulnerabilità senza mettere a rischio i sistemi reali dei clienti.
È stato grazie a questo sistema che Lupovis, i cui clienti includono il governo scozzese, Orange, Telefonica e diverse aziende della distribuzione, ha rilevato quella che definisce "ricognizione" sui sistemi Danfoss nei giorni precedenti gli attacchi di novembre.
"Si può pensare a qualcosa di simile a ladri che girano in macchina per il tuo quartiere e individuano le case in cui andranno a entrare", ha detto Bellekens.
Chi c'era dietro gli attacchi?
Lupovis ha quindi rintracciato quelli che definisce i "briciole digitali" lasciate dalle attività di sondaggio e dagli attacchi, scoprendo che era stato utilizzato il cosiddetto "bulletproof hosting", servizi di web hosting progettati per resistere alle richieste di rimozione e agli interventi delle forze dell'ordine.
"Da un lato ci sono i servizi Amazon Web Services, che sono l'opposto di un bulletproof hosting. Se fai qualcosa di malevolo con uno dei loro server, fine, ti cancellano l'account. Il bulletproof hosting è l'opposto. Fai qualcosa di malevolo, è fuori dalla giurisdizione", ha detto Bellekens.
Lupovis ha poi esaminato gli stessi provider di hosting.
"Ci siamo resi conto che alcuni di questi bulletproof hosting erano stati utilizzati in passato da gruppi russi", afferma Bellekens.
L'azienda precisa che il fatto che i server si trovino in un certo luogo non significa necessariamente che le persone che li utilizzano abbiano la stessa nazionalità, quindi non può affermare con certezza che la Russia sia dietro gli attacchi.
"Tuttavia, qui si intravede una sorta di schema", afferma il CEO di Lupovis, "per cui stiamo cercando qualcuno che abbia la capacità di colpire in particolare determinati Paesi".
Secondo il CEO, i sensori di Lupovis in Sud America, Africa, Nord America e Asia non hanno registrato la stessa attività. È stata rilevata solo dai sensori in Europa.
Ritiene inoltre che la capacità di coordinare attacchi in tutta Europa contribuisca a restringere la lista dei sospetti.
"Tu [l'attaccante] devi essere in grado di coordinare questo attacco, perché la maggior parte è avvenuta nell'arco di 24 ore".
"Tutto questo ci porta a indicare un avversario che, per noi, non è uno script kiddie [un dilettante senza competenze]. Non è un lupo solitario. Sembra un'operazione ben pianificata. Quindi uno Stato corrisponde al profilo".
"Quando tiriamo il filo, sembra proprio che potrebbe essere la Russia. Quindi, sostanzialmente, è questo il punto in cui siamo".
Gli incidenti si inseriscono in un contesto di crescenti timori per minacce ibride e presunte attività riconducibili alla Russia che prendono di mira Paesi europei.
Tuttavia, l'identità precisa e le motivazioni degli aggressori restano poco chiare.
George Nott, redattore tecnologico di The Grocer, ha affermato che gli attacchi sembrano essersi basati su debolezze di sicurezza relativamente basilari, più che su tecniche di hacking altamente avanzate.
"Gli aggressori sono riusciti ad accedere ai sistemi di refrigerazione semplicemente trovando le loro pagine di accesso su Internet aperta e sfruttando vulnerabilità già corrette e password deboli, piuttosto che qualche tecnologia altamente avanzata", ha detto a Euronews Next.
Nott ha anche messo in guardia dal trarre conclusioni definitive su chi sia il responsabile.
"Non è ancora chiaro chi ci fosse dietro l'attacco o cosa sperassero di ottenere. Dovremo accettare il fatto che potremmo non saperlo mai. In assenza di una richiesta di riscatto o di una rivendicazione, potrebbe essere stato chiunque, da un attore sostenuto da uno Stato a una banda di adolescenti che lo fa 'per divertirsi'", ha aggiunto.
Le agenzie di cybersicurezza dei Paesi colpiti questa settimana hanno descritto gli incidenti in modo diverso. Belgio, Lussemburgo, Italia, Portogallo ed Estonia li hanno definiti un "cyberattacco", mentre Svezia e Irlanda hanno parlato di un "incidente informatico".
L'Agenzia dell'Unione europea per la cybersicurezza (ENISA) si è inoltre fermata (fonte in inglese) prima di definire esplicitamente gli incidenti un cyberattacco.
Come hanno fatto gli hacker ad accedere ai sistemi di refrigerazione?
Bellekens ha spiegato che gli hacker sono riusciti ad accedere ai sistemi di refrigerazione in tutta Europa perché venivano utilizzate centraline collegate a Internet per gestire da remoto le unità di refrigerazione.
Il controllo remoto di questi dispositivi è comune nell'odierno mondo sempre più digitale. Tuttavia, il CEO di Lupovis afferma che molti sistemi avrebbero potuto essere meglio protetti se fossero stati inseriti in reti private virtuali (VPN) invece di essere esposti direttamente a Internet.
"[Questo] avrebbe completamente mitigato il rischio, perché una VPN è più complessa da sfruttare", ha detto.
A peggiorare le cose, molti sistemi erano a quanto pare accessibili utilizzando credenziali predefinite di fabbrica, come "Username: Supervisor" e "Password: 12345", il che suggerisce che non erano state adottate misure di sicurezza di base.
Nott ha affermato che il problema riflette una tendenza più ampia nel settore della distribuzione a trascurare la sicurezza delle apparecchiature connesse.
"La sicurezza delle apparecchiature connesse nel settore retail può essere trascurata, perché la priorità viene data a bersagli più evidenti, come i sistemi di pagamento e i dati dei clienti", ha detto.
Una volta ottenuto l'accesso ai sistemi di controllo della refrigerazione, gli hacker sono stati in grado di passarli alla modalità sbrinamento e aumentare le temperature, rovinando i prodotti conservati in frigoriferi e congelatori in tutta Europa.
Altre infrastrutture connesse potrebbero essere i prossimi bersagli?
Gli attacchi hanno sollevato timori per la sicurezza di altre apparecchiature connesse a Internet, dai macchinari dei supermercati ai sistemi che controllano accessi, riscaldamento e ventilazione negli edifici.
Nott ha avvertito che i futuri attacchi potrebbero non limitarsi ai sistemi di refrigerazione.
"Sempre più sistemi che permettono ai supermercati di funzionare, come gli impianti di riscaldamento, ventilazione e condizionamento, le etichette elettroniche degli scaffali, i robot per la pulizia dei pavimenti, potrebbero presentare vulnerabilità simili se l'accesso remoto non è adeguatamente protetto e il software non è aggiornato con le patch", ha detto.
Ma la potenziale esposizione va ben oltre il settore della distribuzione.
"Il freezer non è speciale. È solo l'esempio più visibile di una categoria molto più ampia", afferma Kumar Sokka, CEO di Acre Security, un fornitore globale di soluzioni integrate di sicurezza fisica.
"Lo stesso tipo di piccolo controllore connesso a Internet che è stato utilizzato per riscaldare quei frigoriferi gestisce anche le porte, i lettori di controllo accessi, le telecamere, gli allarmi, l'illuminazione e gli impianti di riscaldamento e ventilazione nella maggior parte degli edifici moderni".
Sokka ha affermato che le stesse vulnerabilità potrebbero riguardare logistica e magazzini, sanità, manifattura e data center, in particolare laddove le apparecchiature connesse siano state introdotte senza un adeguato controllo.
"In un ufficio, in un ospedale o in un data center, lo stesso tipo di compromissione potrebbe significare una porta che si apre, una telecamera che si spegne o un allarme che resta muto, e non ci sarebbe merce andata a male a segnalare che qualcosa non va", ha detto.
Ha aggiunto che il rischio è particolarmente significativo per i sistemi in cui un'intrusione digitale può avere conseguenze fisiche immediate.
Perché questi sistemi sono ancora vulnerabili?
Nonostante le norme europee esistenti in materia di cybersicurezza, Sokka ha affermato che le organizzazioni spesso non considerano i sistemi fisici connessi come parte delle loro più ampie responsabilità di sicurezza.
La direttiva NIS2 dell'UE impone alle organizzazioni rientranti nel suo ambito di gestire i rischi per le proprie reti e i propri sistemi informativi, anche attraverso misure di sicurezza, gestione degli asset e gestione degli incidenti.
Tuttavia, Sokka ha affermato che molte organizzazioni concentrano ancora i loro sforzi di conformità sui sistemi IT tradizionali, lasciando la refrigerazione e gli altri sistemi degli edifici ai team di gestione delle strutture.
"Molte organizzazioni delimitano ancora il proprio lavoro sulla NIS2 intorno all'IT classico, ai server, ai laptop e all'email, e lasciano la refrigerazione, il controllo accessi e i sistemi degli edifici ai team di facility management, considerandoli manutenzione più che sicurezza", ha detto.
Ha sostenuto che il problema non è necessariamente la mancanza di regolamentazione, ma il mancato applicare i requisiti esistenti alle infrastrutture fisiche connesse.
"La regolamentazione non è davvero l'anello mancante. L'anello mancante è trattare questi sistemi fisici come parte della superficie di attacco che la regolamentazione chiede già di proteggere e attribuire a qualcuno una responsabilità chiara su di essi".
L'IA potrebbe rendere più facili gli attacchi futuri?
Gli esperti di cybersicurezza avvertono inoltre che i progressi dell'intelligenza artificiale potrebbero rendere più facile individuare le debolezze dei dispositivi connessi e potenzialmente accelerare lo sviluppo di nuovi attacchi.
"L'IA sta riducendo drasticamente il tempo tra l'individuazione di una vulnerabilità e la sua trasformazione in un attacco funzionante", ha affermato Gianni Cuozzo, fondatore e CEO della società italiana di cybersicurezza Exein.
Ha avvertito che i produttori di dispositivi connessi potrebbero faticare a sviluppare patch, testarle e ridistribuirle alla stessa velocità con cui vengono scoperte le vulnerabilità.
"I sistemi che mi preoccupano di più sono i dispositivi connessi che restano sul campo per anni e possono essere controllati da remoto: refrigerazione, sistemi di controllo degli edifici, apparecchiature industriali, sistemi sanitari, data center e parti delle infrastrutture energetiche e dei trasporti".
Cuozzo ha affermato che le organizzazioni non dovrebbero fare affidamento solo sulle patch o sulla protezione di rete, sostenendo che i dispositivi connessi devono anche essere in grado di identificare e bloccare autonomamente i comportamenti malevoli.
"Ogni dispositivo deve essere in grado di difendersi durante il funzionamento e bloccare preventivamente i comportamenti che non dovrebbe mai eseguire, indipendentemente dal fatto che esista o meno una patch e che la vulnerabilità sia già conosciuta o meno".