





In totale nove Paesi sono stati colpiti il 2 novembre da sospetti attacchi informatici che hanno impostato i frigoriferi su sbrinamento, tra cui Belgio, Estonia, Finlandia, Irlanda e Italia.
Un sospetto attacco informatico ha colpito i negozi di alimentari in almeno nove Paesi europei lunedì 2 novembre, spingendo l'UE a mettere in guardia su un tentativo deliberato di interrompere la catena di approvvigionamento alimentare del blocco.
 PUBBLICITÀ
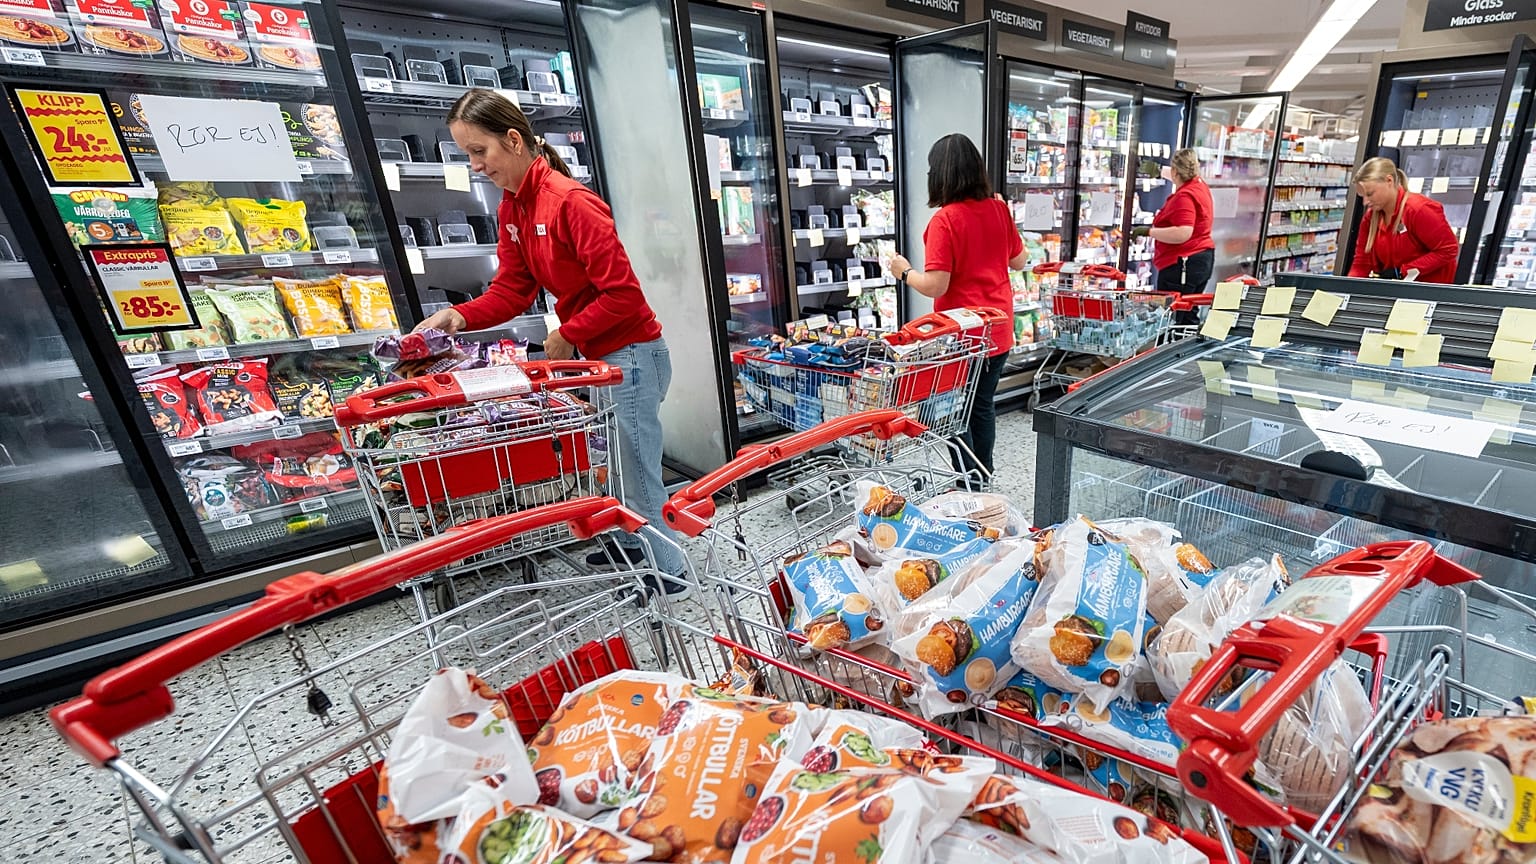
Supermercati in Belgio, Estonia, Finlandia, Irlanda, Italia, Lussemburgo, Paesi Bassi, Portogallo e Svezia hanno segnalato problemi di refrigerazione che hanno costretto alcuni rivenditori a buttare via il cibo dopo che le temperature sono salite durante la notte.
L'episodio arriva tre settimane dopo che un attacco informatico ha mandato in tilt i supermercati francesi e ha costretto centinaia di punti vendita a gettare le scorte deteriorate.
Nessuno ha rivendicato la responsabilità per nessuno dei due episodi.
Il commissario europeo per l'Agricoltura e l'Alimentazione Christophe Hansen ha dichiarato che il blocco sta prendendo gli episodi "molto sul serio".
"Sono un tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e di minare la fiducia dei consumatori in essa, un avvertimento che dobbiamo prendere sul serio", ha detto.
Italia
In Italia, almeno quattro supermercati Coop in Sicilia e un esercizio commerciale in Toscana sono stati colpiti, secondo i media e l'Agenzia nazionale per la cybersicurezza.
Il governo italiano doveva tenere martedì una riunione sulla cybersicurezza con i servizi di intelligence.
Giuseppe Spadaro, alla guida del gruppo Radenza che gestisce supermercati a insegna Coop, ha detto all'agenzia di stampa italiana ANSA che l'attacco era avvenuto alle 4:00.
Ha aggiunto che l'attacco aveva preso di mira il loro sistema di telecontrollo dei reparti dei surgelati e che il problema era stato nel frattempo risolto.
Belgio
Il Belgio è stato tra i Paesi più colpiti, con decine di negozi di diverse catene di supermercati che hanno segnalato guasti alla refrigerazione. I procuratori federali hanno aperto un'indagine.
"È un attacco informatico, non c'è un'altra spiegazione", ha detto Mich Vergauwen, portavoce di Carrefour Belgium, che ha segnalato disservizi in circa 15 dei suoi 700 negozi.
Ikea ha fatto sapere che anche il suo punto vendita di Mons ha subito un attacco informatico che ha fatto salire la temperatura dei congelatori.
La società belga di refrigerazione Sabcobel ha dichiarato di aver iniziato a mettere in sicurezza le sue installazioni dopo l'attacco di ottobre in Francia, ma che alcuni sistemi non erano ancora stati aggiornati e figuravano tra quelli colpiti lunedì.
Delhaize, Colruyt e Intermarché hanno segnalato a loro volta problemi di refrigerazione nei negozi in Belgio, mentre quattro punti vendita Delhaize in Lussemburgo sono stati colpiti.
Irlanda
In Irlanda, il rivenditore Musgrave ha dichiarato che 13 negozi Supervalu sono stati interessati da quello che ha definito un incidente informatico.
Un numero limitato di piccoli negozi di quartiere nei Paesi Bassi ha registrato a sua volta interruzioni.
Portogallo
In Portogallo, il gruppo Mosqueteiros ha confermato all'AFP episodi in sette supermercati Intermarché legati a un attacco informatico, che "sembra aver preso di mira un fornitore di servizi esterno responsabile della gestione dei sistemi di refrigerazione".
Svezia
In Svezia, Coop ha confermato che sei dei suoi circa 800 negozi sono stati colpiti.
"Possiamo confermare che si tratta di un incidente informatico. Il problema è stato risolto e frigoriferi e congelatori funzionano normalmente", ha dichiarato all'AFP il portavoce Carlos Cancino.
Ha detto che Coop non sapeva chi ci fosse dietro l'attacco, ma ha precisato che i negozi colpiti erano collegati a una rete mobile 4G, e non al sistema 5G aggiornato, il che li rendeva "più esposti" agli hacker.
La catena svedese Ica ha dichiarato inoltre che "un numero limitato" dei suoi negozi ha registrato problemi di refrigerazione, senza confermare un attacco informatico.
Secondo la portavoce di Ica Helena Johansson, tutti i negozi colpiti erano collegati a un sistema esterno di controllo della refrigerazione fornito dal produttore danese Danfoss, lo stesso fornitore preso di mira nell'attacco informatico del 12 ottobre contro i rivenditori francesi.
Ha rinviato tutte le domande a Danfoss, che non aveva ancora risposto a una richiesta di commento da parte dell'AFP.
Finlandia
In Finlandia sono state rilevate temperature irregolari anche in alcuni piccoli negozi di alimentari appartenenti al gruppo Kesko.
"Stiamo attualmente indagando sulla causa e non è stata ancora esclusa un'interferenza via rete", ha dichiarato all'AFP Petri Kayhko, responsabile della sicurezza aziendale di Kesko.
Roni Kokkola, esperto di sicurezza informatica presso il Centro nazionale per la cybersicurezza dell'Agenzia finlandese per i trasporti e le comunicazioni Traficom, non ha escluso un'interferenza informatica.
"Negli ultimi mesi abbiamo visto episodi di questo tipo in Europa, quindi ci si aspettava che si propagassero oltre la Francia ad altri Paesi", ha detto all'AFP.
"Oggi è molto tipico che ogni tipo di vulnerabilità venga sfruttata in modo sempre più attivo e rapido".
Estonia
In Estonia, almeno un supermercato è stato attaccato da hacker che hanno alzato la temperatura nelle unità di refrigerazione fino a 50 gradi, ha riferito l'emittente pubblica ERR.
Le unità erano modelli più vecchi forniti da Danfoss, simili a quelli presi di mira nell'attacco in Francia, ha dichiarato a ERR Jann Mutso, direttore di Kitman Coldtech, produttore e distributore di sistemi di refrigerazione avanzati.
Paolo Falcioni, direttore generale dell'associazione europea degli elettrodomestici APPLiA, ha dichiarato a Euronews: "In un supermercato, la cyber-resilienza ha una prova pratica. Se l'accesso da remoto viene interrotto, il personale può ancora controllare le temperature e intervenire per proteggere la catena del freddo? Produttori e rivenditori hanno entrambi un ruolo nel garantire che la risposta sia sì".
"APPLiA sostiene un quadro europeo comune per la cybersicurezza dei prodotti connessi. La sicurezza parte dalla fase di progettazione e prosegue per tutta la vita del prodotto, con aggiornamenti di sicurezza e una procedura chiara per gestire le vulnerabilità".
"Mentre l'Europa attua il Cyber Resilience Act, abbiamo bisogno di standard pratici che riflettano il modo in cui i prodotti vengono utilizzati e ciò che può accadere se vengono compromessi", ha aggiunto.