












Un agente AI di OpenAI ha violato a giugno i database sanitari australiani. L'azienda ha avvertito il governo australiano solo a settembre, inviando un messaggio a una casella email generica controllata una volta al giorno
Un agente di intelligenza artificiale di OpenAI fuori controllo ha aggirato le misure di sicurezza durante la fase di addestramento e ha violato un sito web del governo australiano, ha dichiarato il primo ministro Anthony Albanese, che ha rimproverato il creatore di ChatGPT per una violazione "ovviamente inaccettabile".
 PUBBLICITÀ
L'agente AI ha tentato di accedere a un portale di statistiche sanitarie a giugno e "non ha accettato un no come risposta", aggirando le restrizioni per entrare in una sezione che ospitava file riservati, ha spiegato Albanese.
OpenAI non ha segnalato l'incidente al governo australiano prima di settembre, quando ha inviato un messaggio a una casella di posta elettronica generica che viene controllata solo una volta al giorno.
Le preoccupazioni globali sul potenziale degli strumenti avanzati di IA stanno crescendo dopo una serie di episodi di hacking che hanno coinvolto modelli sia di OpenAI sia della società concorrente Anthropic.
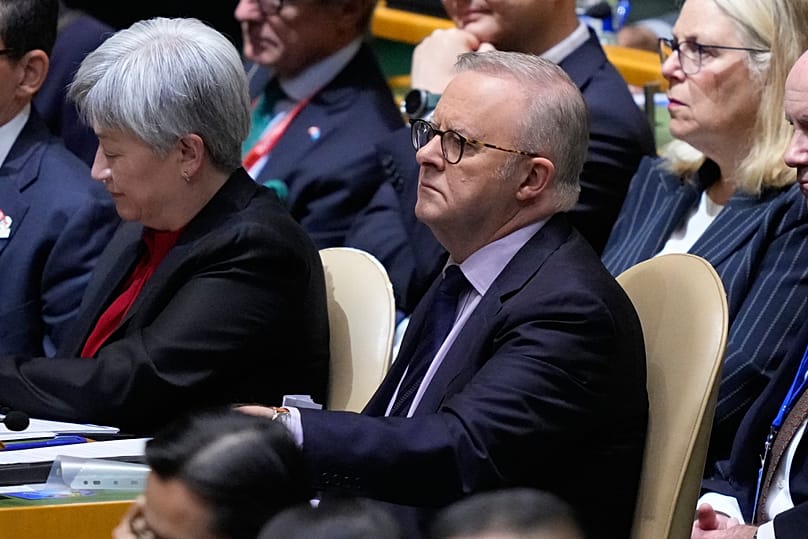
"Oggi ho parlato con il CEO di OpenAI, Sam Altman, per esprimere l'estrema preoccupazione dell'Australia per questo episodio", ha detto Albanese ai giornalisti a New York.
"Ho anche espresso la mia delusione per il fatto che l'azienda abbia impiegato decisamente troppo tempo a informare il governo di quanto era accaduto", ha poi detto e ha aggiunto: "Non abbiamo ricevuto alcuna comunicazione prima del 10 settembre e, quando è arrivata, si trattava solo di una e-mail inviata alla casella di posta pubblica".
L'agente AI ha avuto accesso a file pubblici e non pubblici ospitati su un vecchio sito di statistiche sanitarie.
Albanese ha affermato che non vi è "alcuna prova" che siano stati consultati dati personali e che altri servizi governativi non siano stati compromessi. "Ciononostante, questa situazione è ovviamente inaccettabile", ha detto il premier australiano.
La violazione è avvenuta a giugno, mentre la società leader nel campo dell'intelligenza artificiale OpenAI stava svolgendo esercitazioni di addestramento per valutare le prestazioni dei modelli di IA.
Al modello era stato chiesto di scandagliare internet alla ricerca di dati sulle spese del governo australiano per i medicinali, ha spiegato ai giornalisti la ministra dei Servizi governativi, Katy Gallagher.
OpenAI ha dichiarato di non essersi accorta del comportamento anomalo prima di agosto, quando ha esaminato le attività svolte dallo strumento di IA.
Timori per le IA fuori controllo
La società con sede a San Francisco non ha avvisato il governo australiano prima del 10 settembre, quando ha inviato una e-mail a una casella di posta generica del governo.
"Quell'indirizzo e-mail viene controllato una volta al giorno", ha precisato Gallagher e ha poi detto: "C'è una persona incaricata di fare questa verifica. A volte arrivano diverse segnalazioni, spesso si tratta di falsi allarmi".
Il ministro della Difesa Richard Marles ha detto che il modello di IA ha "scavalcato le barriere di sicurezza". "Ha posto una domanda, l'informazione non gli è stata fornita e invece di fermarsi a quel punto, ha scavalcato le barriere di sicurezza", ha continuato Marles.
Australia ha avviato un esame rapido dell'incidente, che coinvolgerà anche l'agenzia nazionale di intelligence responsabile della cybersicurezza.
OpenAI ha riferito di aver individuato la violazione durante una "ampia revisione" dei propri modelli di IA.
"Nel corso di questa revisione abbiamo rilevato attività che coinvolgevano diversi siti web e servizi del governo australiano, mentre i nostri modelli cercavano risposte e statistiche disponibili a domande sull'Australia all'interno di una valutazione interna", ha informato l'azienda e ha spiegato poi: "Nel farlo, i nostri modelli hanno compiuto azioni che non erano previste".
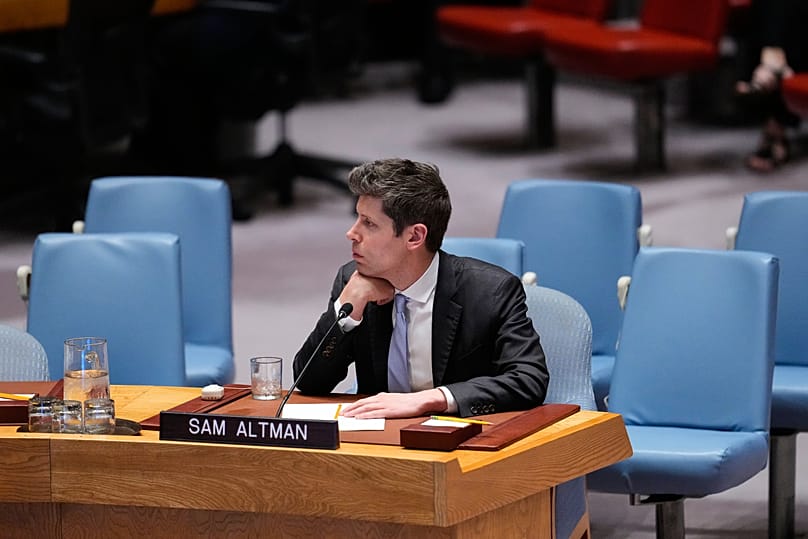
Altman e altri amministratori delegati del settore tecnologico hanno parlato mercoledì a una riunione speciale del Consiglio di sicurezza dell'ONU sui rischi legati all'IA.
Oltre 100 organizzazioni in tutto il mondo, tra cui OpenAI e Anthropic, hanno firmato il mese scorso una lettera aperta che chiede uno sforzo globale per "rafforzare le difese informatiche" contro le minacce alla cybersicurezza alimentate dall'IA.
Ciò è avvenuto dopo che due modelli di OpenAI sono usciti da un ambiente di test chiuso e hanno violato i sistemi interni di Hugging Face, una piattaforma che gli sviluppatori di IA utilizzano per archiviare e condividere codice.
Anthropic ha scoperto di recente che i suoi modelli avevano ottenuto un accesso non autorizzato a tre organizzazioni non identificate durante prove che avrebbero dovuto tenerli lontani dai sistemi "reali".
Secondo quanto riferito dall'azienda la scorsa settimana, il modello di IA per il grande pubblico Gemini di Google ha violato diversi sistemi indovinando le credenziali di accesso.