





Mentre hacker prendono di mira i sistemi di raffreddamento dei supermercati in Europa, una nuova ricerca rileva quasi 13.000 controlli di refrigerazione accessibili online in 99 Paesi, da supermercati a ospedali e fattorie, molti con software obsoleto.
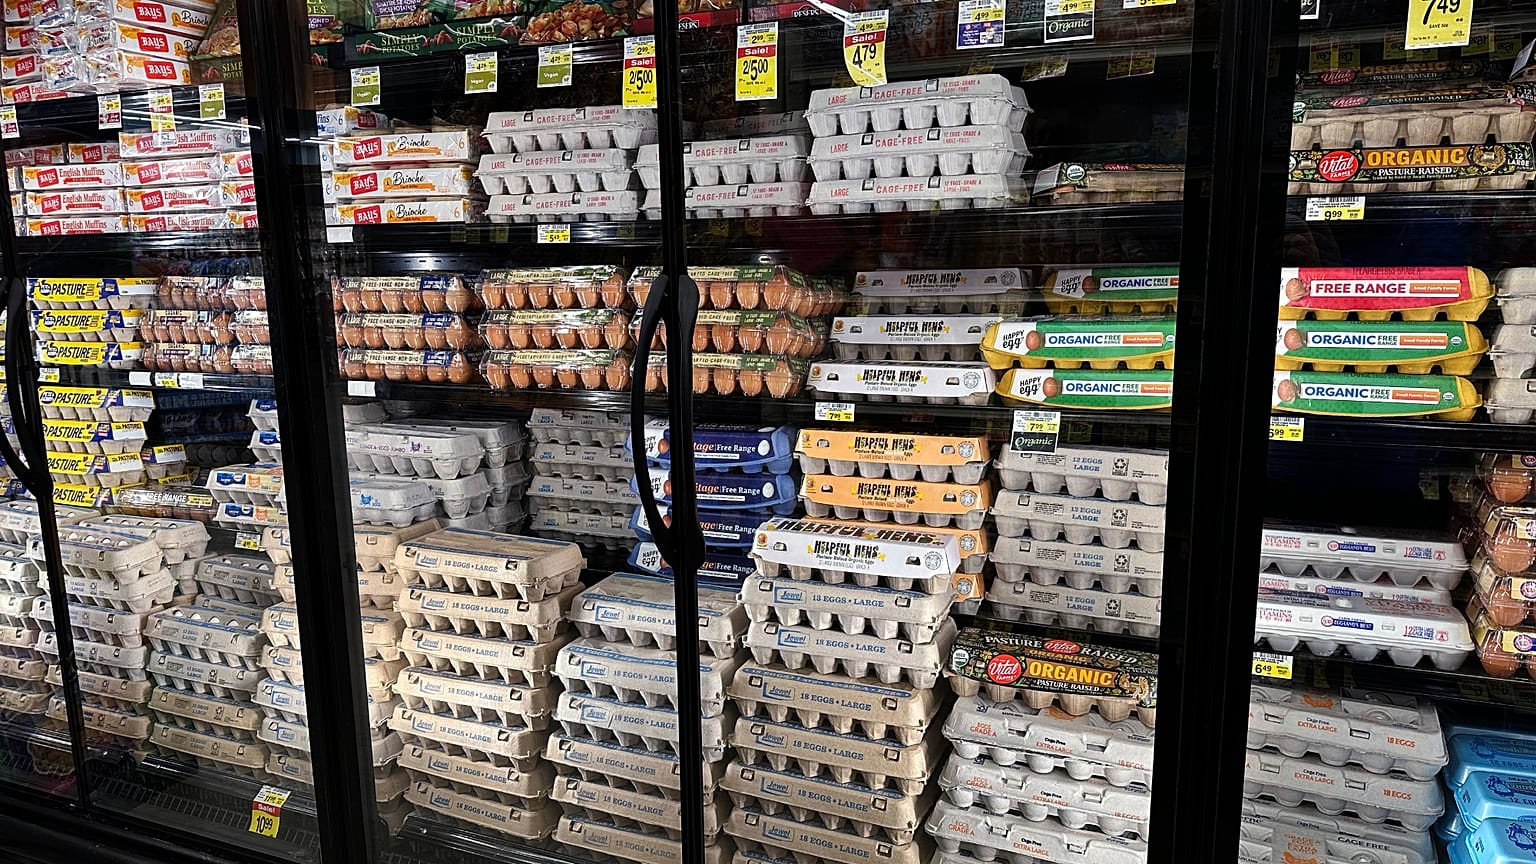
Un attacco informatico ha colpito i sistemi di refrigerazione di decine di supermercati in Belgio, costringendo i negozi a buttare via alimenti per un valore di circa 100.000 €.
 PUBBLICITÀ
Circa 40 supermercati Delhaize sono stati coinvolti, insieme ad almeno 15 punti vendita Carrefour, cinque negozi Spar e il gruppo di macellerie De Laet en Van Haver. I media belgi hanno riferito che la temperatura dei frigoriferi è salita fino a 70 °C.
Un portavoce di Delhaize ha detto a Euronews che l’azienda aveva "identificato un incidente IT che interessava i sistemi di refrigerazione in alcune decine di negozi".
Problemi sono stati segnalati anche in diversi punti vendita della catena svedese ICA. L’attacco arriva dopo un episodio simile del 12 ottobre, quando i sistemi di refrigerazione di centinaia di supermercati francesi erano stati manomessi.
Perché quindi qualcuno può prendere il controllo dei frigoriferi o dei congelatori di un supermercato senza trovarsi fisicamente nel negozio?
Perché i frigoriferi sono collegati a internet?
I grandi sistemi di refrigerazione dei supermercati sono gestiti da unità di controllo centralizzate, che regolano la temperatura, i cicli di sbrinamento e gli allarmi di ogni banco frigo e congelatore del negozio.
Secondo una ricerca pubblicata a ottobre dalla società di cybersicurezza Forescout (fonte in inglese), collegare queste unità a internet è da tempo un’opzione prevista. In questo modo i tecnici della refrigerazione possono diagnosticare i guasti e modificare le impostazioni da remoto, invece di inviare un tecnico in ogni negozio.
Danfoss, uno dei principali fornitori in Europa, afferma che collegare i sistemi di controllo della refrigerazione a internet riduce in genere dal 15 al 30% le uscite non necessarie degli ingegneri, perché molte anomalie possono essere risolte da remoto.
L’azienda aggiunge che il monitoraggio remoto permette ai supermercati di registrare automaticamente le temperature, come richiesto dalle norme sulla sicurezza alimentare, invece di far controllare a mano ogni banco frigo fino a quattro volte al giorno.
Le guide di installazione dei produttori spiegano come rendere questi sistemi accessibili dall’esterno, per esempio configurando il router del negozio in modo che inoltri il traffico internet al controllore della refrigerazione.
Il problema, spiega Forescout, è che le responsabilità sono spesso frammentate. Un appaltatore può gestire il software, il negozio può essere proprietario delle apparecchiature e il reparto IT può occuparsi della connessione internet. Se i ruoli non sono definiti con chiarezza, "nessuna singola parte può avere una visibilità completa sul servizio esposto", scrivono i ricercatori.
Una parte delle apparecchiature è anche obsoleta. Uno dei controllori Danfoss coinvolti non è più supportato dal maggio 2021, quindi non riceve più aggiornamenti di sicurezza ed è esposto al rischio di violazioni da dispositivi esterni.
Qual è l’entità del rischio?
Usando Shodan, un motore di ricerca che indicizza i dispositivi collegati a internet, Forescout ha individuato 12.976 servizi di gestione della refrigerazione esposti su 6.017 indirizzi internet in 99 Paesi e territori.
La maggior parte appartiene a due famiglie di prodotti: i sistemi XWEB di Copeland e Dixell (7.075) e lo StoreView di Danfoss (4.697).
L’80% dei servizi Danfoss utilizza un firmware precedente alla versione che corregge vulnerabilità di sicurezza note. I numeri si riferiscono ai sistemi esposti, non a quelli effettivamente violati.
Il rischio va oltre i supermercati. Gli stessi sistemi sono usati nella trasformazione alimentare, nelle cantine vinicole, nei magazzini di frutta, nelle aziende agricole e nelle apparecchiature di raffreddamento degli ospedali.
Gli autori degli attacchi non hanno bisogno di malware sofisticati. Una volta entrati, possono usare le normali funzioni del sistema per modificare le temperature, attivare cicli di sbrinamento o disattivare gli allarmi. Forescout sottolinea che queste modifiche possono sembrare attività di routine.
Cosa si può fare?
La principale raccomandazione di Forescout è di togliere i sistemi di gestione della refrigerazione da internet aperta e consentire ai tecnici l’accesso solo tramite strumenti di accesso remoto sicuri.
Invita inoltre gli operatori a sostituire le apparecchiature che non ricevono più aggiornamenti di sicurezza, ad abbandonare le password condivise tra gli appaltatori a favore di credenziali individuali con autenticazione a più fattori, e a tenere traccia di chi modifica le informazioni sensibili.