


Il direttore nazionale per la cybersicurezza ha il compito di consigliare il presidente su politiche e strategie di cybersicurezza, incluse sicurezza delle informazioni, protezione dei dati e deterrenza delle attività "maliziose"
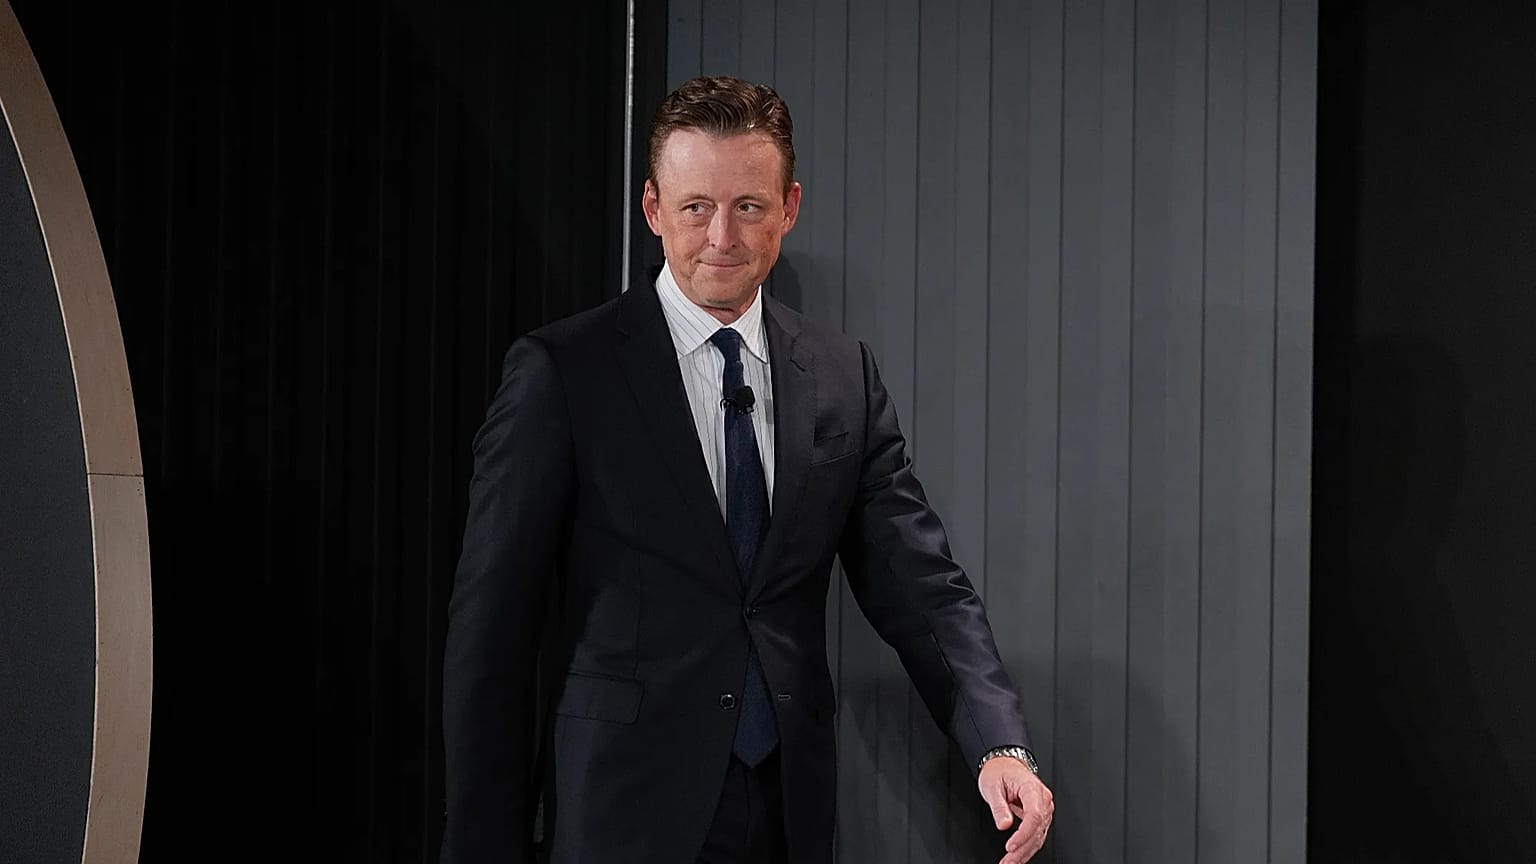
Il direttore nazionale per la cybersicurezza degli Stati Uniti, Sean Cairncross, è stato sollevato dal suo incarico, ha detto giovedì all'agenzia di stampa AFP una fonte vicina alla Casa Bianca, dopo un'ondata di blackout tecnologici in tutto il Paese.
 PUBBLICITÀ
Kirsten Davies, direttrice dei sistemi informativi del dipartimento della Difesa, dovrebbe subentrare a Cairncross in via temporanea, ha aggiunto la stessa fonte.
"Congratulazioni alla nuova direttrice nazionale per la cybersicurezza, Kirsten Davies, non vedo l'ora di lavorare insieme per rafforzare la cybersicurezza dell'America", ha scritto in un post sui social media il segretario di Stato statunitense Marco Rubio.
Al Pentagono, Davies ha ricoperto il ruolo di "consigliere principale" del segretario alla Difesa degli Stati Uniti, Pete Hegseth, "su tutte le questioni relative alla gestione delle informazioni, alla tecnologia dell'informazione, alla cybersicurezza e alla sicurezza delle informazioni", si legge nella sua biografia.
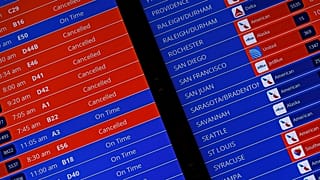
La decisione arriva dopo che una serie di disservizi ha colpito i viaggi, le comunicazioni e il settore bancario, oltre a un sistema interno utilizzato dalla National Security Agency nelle ultime settimane.
Il direttore nazionale per la cybersicurezza ha il compito di consigliare il presidente sulle politiche e sulle strategie di cybersicurezza, compresa la sicurezza delle informazioni e la protezione dei dati, oltre alla deterrenza di attività "malevole".
Il direttore coordina inoltre le politiche di cybersicurezza in tutto il governo federale. L'ufficio è stato istituito per la prima volta nel 2021.
A marzo, l'amministrazione Trump ha pubblicato un documento di sette pagine che illustra nel dettaglio la sua strategia di cybersicurezza.
Il testo si impegnava ad "agire in modo rapido, deciso e proattivo per neutralizzare le minacce informatiche", semplificando le normative in materia di cybersicurezza, modernizzando i sistemi informativi federali, rafforzando le infrastrutture critiche e mantenendo un vantaggio nell'intelligenza artificiale.