


Solo tre degli incidenti conteggiati dal principale gruppo tecnologico europeo sono stati attribuiti a un responsabile; questa ambiguità potrebbe essere l’arma più potente degli aggressori.
Il 2 e il 3 novembre, i congelatori dei supermercati in tutta Europa hanno iniziato a passare da soli alla modalità di scongelamento. In alcuni negozi, gli aggressori hanno impostato la temperatura fino a 50°C.
 PUBBLICITÀ
I punti vendita in Germania, Italia, Paesi Bassi, Belgio, Romania e Svezia hanno dovuto buttare carne e alimenti surgelati deteriorati, mentre anche diversi centri di raccolta sangue in Francia sono stati colpiti. Attacchi sono stati segnalati anche nel Regno Unito.
Il commissario europeo per l’Agricoltura e la sicurezza alimentare Christophe Hansen ha definito l’episodio "un tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare". A quasi tre settimane di distanza, nessuno ha rivendicato la responsabilità e il movente resta poco chiaro.
Un mese, 16 incidenti
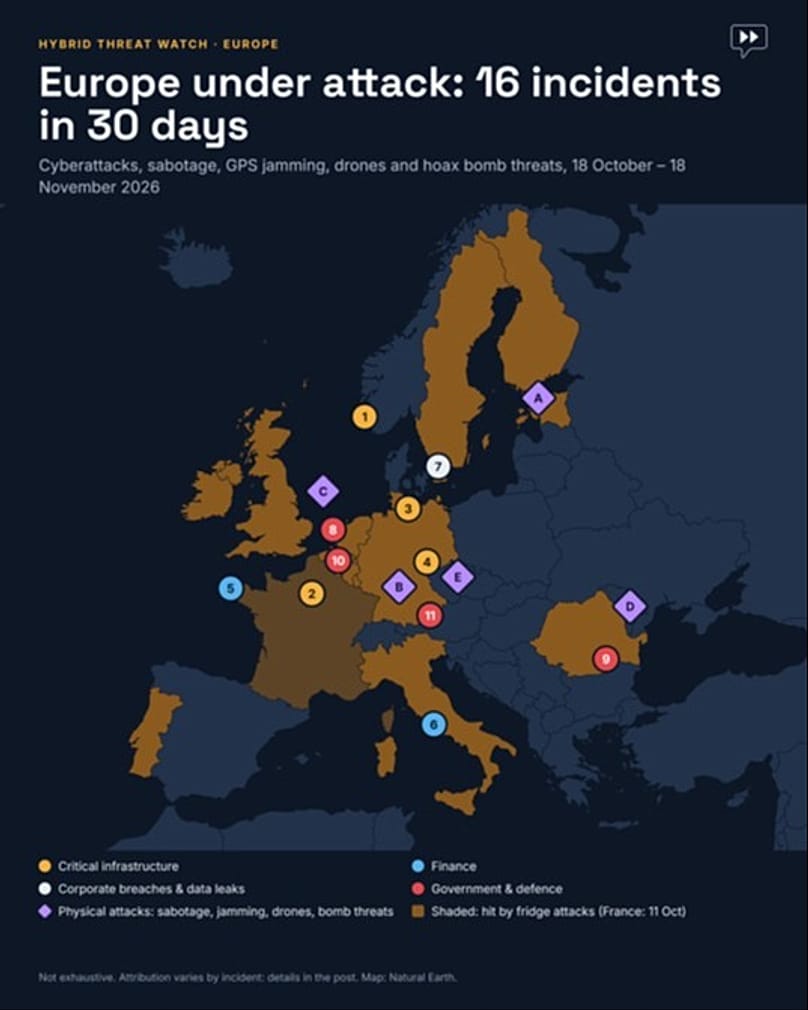
Gli attacchi ai frigoriferi sono stati uno dei 16 incidenti mappati da DigitalEurope, l’associazione di categoria dell’industria tecnologica digitale europea, con sede a Bruxelles, Belgio, tra il 18 ottobre e il 18 novembre.
Undici sono stati cyberattacchi. Gli hacker hanno bloccato i sistemi IT di un’azienda energetica in Norvegia, costretto alla chiusura il pronto soccorso di un ospedale distrettuale in Germania e rubato dati da un costruttore di tunnel attivo tra Danimarca e Germania.
In un’istituzione dell’UE non nominata, i sistemi per le risorse umane, il libro paga e l’assistenza medica sono stati mandati offline. I dati personali di 18 alti funzionari di Italia, Germania e Paesi Bassi sono stati pubblicati e nei sistemi di posta elettronica del governo romeno è stato trovato malware di spionaggio.
Circa 100 milioni di euro sono stati sottratti a una banca francese attraverso uno dei suoi fornitori, oltre 700 conti di clienti fintech sono stati esposti in Italia e i dati presenti in un sistema storico di un gruppo danese di spedizioni sono stati saccheggiati.
Gli altri cinque incidenti sono stati fisici, compresi due tentativi di sabotaggio. Circa 80 velivoli hanno perso il segnale GPS sopra il Mare del Nord, i droni hanno costretto la Moldavia a chiudere il proprio spazio aereo e falsi allarmi bomba hanno colpito più di 35 voli in tutta Europa.
"La resilienza non è più solo un compito del dipartimento IT", ha dichiarato Cecilia Bonefeld-Dahl, direttrice generale di DigitalEurope. "È politica di sicurezza e politica industriale".
Il gruppo afferma che il suo elenco non è esaustivo. Le gang di ransomware da sole pubblicano ogni mese decine di vittime europee.
La password è 12345
L’ondata di novembre non è stata la prima. A metà ottobre, gli hacker hanno preso il controllo delle unità di refrigerazione in almeno 350 supermercati in Francia, tra cui Carrefour, Monoprix, Intermarché e i punti vendita Coopérative U, e ne hanno modificato manualmente le temperature.
L’agenzia francese per la cybersicurezza ha indicato che le unità utilizzavano software dell’azienda danese Danfoss, oltre a sistemi Copeland e Dixell. Danfoss ha spiegato che molti di questi apparecchi avevano raggiunto la fine del loro ciclo di vita, non ricevevano più aggiornamenti di sicurezza o funzionavano con firmware obsoleto.
I sistemi di refrigerazione dei supermercati sono spesso collegati a internet per permettere ai manutentori di monitorarli e ripararli da remoto. La società di sicurezza Forescout ha individuato quasi 13.000 servizi di controllo della refrigerazione liberamente accessibili online in 99 Paesi.
A novembre, gli aggressori hanno sfruttato la scarsa protezione e le falle già note nel gestore di sistema AK-SM di Danfoss. Molti sistemi utilizzavano ancora le credenziali di fabbrica, come "Supervisor" e "12345".
George Nott, editor tecnologico della rivista di settore The Grocer, ha affermato che gli aggressori hanno trovato pagine di accesso esposte e sfruttato vulnerabilità già corrette. In Svezia, la catena Coop ha spiegato che le apparecchiature dei suoi sette negozi coinvolti erano collegate tramite vecchie reti mobili 4G.
Xavier Bellekens, amministratore delegato della società di cybersicurezza Lupovis, ha dichiarato che instradare i controllori attraverso VPN avrebbe ridotto in larga misura il rischio.
Chi è stato?
Dei 16 incidenti registrati da DigitalEurope, sette non hanno un responsabile identificato. Gli aggressori hanno rivendicato direttamente quattro casi, in due gli investigatori sospettano un determinato attore senza nominarlo ufficialmente e solo tre sono stati attribuiti pubblicamente da un governo o da ricercatori.
"È questo che rende efficaci gli attacchi ibridi, economici, negabili e difficili da attribuire", ha dichiarato il gruppo.
Gli attacchi ai frigoriferi mostrano quanto sia complessa la questione. Lupovis ha spiegato che i suoi sistemi-esca hanno registrato più di 276 tentativi da parte di 91 gruppi di minaccia per sondare i controllori Danfoss in dieci giorni, con un picco il 26 ottobre e una brusca interruzione alla fine del mese.
L’attività è stata ricondotta a servizi di "bulletproof hosting", progettati per resistere ai tentativi di chiusura e all’intervento delle forze dell’ordine, alcuni dei quali in passato sono stati usati da gruppi russi. Bellekens ha precisato che questo non dimostra che la Russia sia responsabile, ma ha parlato di "un certo schema ricorrente". La coordinazione nell’arco di circa 24 ore indica un’operazione ben pianificata, forse da parte di uno Stato, ha aggiunto.
Altri sono meno convinti. Dan Cimpean, direttore della Direzione nazionale per la cybersicurezza della Romania, ha definito gli attacchi "semi-dilettanteschi" e ha detto di non sospettare il coinvolgimento di un attore statale. Dopo l’attacco in Francia, Ken Munro dell’azienda britannica Pen Test Partners ha dichiarato che potrebbe trattarsi di "ragazzi che fanno scherzi".
Non è stato richiesto alcun riscatto, circostanza che ha lasciato perplessi gli investigatori: i gruppi criminali e i movimenti di hacktivisti di solito si muovono rapidamente per ottenere un profitto o pubblicizzare un attacco. Le agenzie non sono nemmeno d’accordo su come definirlo. Belgio, Italia ed Estonia lo hanno classificato come cyberattacco, Svezia e Irlanda come "incidente informatico", mentre l’agenzia dell’UE per la cybersicurezza ENISA si è fermata prima di definirlo attacco.
Stessi obiettivi, armi diverse
Il conteggio di DigitalEurope suggerisce che la linea di confine tra attacchi online e offline si sta sfumando. Nello stesso mese, un produttore di droni militari in Germania è stato colpito tramite un aggiornamento software compromesso, mentre un attacco incendiario contro un altro produttore in Estonia è stato sventato.
Il gruppo ha incluso anche un piano per appiccare incendi accanto a una linea ferroviaria e a una linea elettrica in Germania.
"Gli attacchi digitali e fisici colpiscono gli stessi obiettivi", ha affermato. La sua mappa mostra incidenti che si estendono dal Mare del Nord fino alla Romania e alla Moldavia.
Trovare, finanziare, comprare
Bonefeld-Dahl chiede che l’Europa faccia di più. "L’Europa ha bisogno di tecnologie per rilevare, dissuadere e ripristinare, e deve FIND. FUND. BUY", ha scritto su LinkedIn.
DigitalEurope chiede ai leader dell’UE di destinare almeno il 25% del prossimo bilancio europeo, pari a quasi 2.000 miliardi di euro, a tecnologie per dissuadere, difendersi e riprendersi dagli attacchi. Secondo il gruppo, oggi solo il 14% va al digitale.
"Non c’è più tempo da perdere", ha scritto Bonefeld-Dahl in un messaggio rivolto ai primi ministri del blocco.
La percentuale del 14% indica la quota digitale della spesa dell’UE per il periodo 2021–2025, compreso il fondo di ripresa post-pandemia, e non il bilancio attualmente in discussione. E in quanto lobby industriale, DigitalEurope rappresenta molte delle aziende che venderebbero all’Europa queste tecnologie.
A Bruxelles, la risposta si sta definendo nella revisione della Cybersecurity Act dell’UE, guidata al Parlamento europeo dalla eurodeputata ceca Markéta Gregorová.
Cosa succede adesso?
Gli esperti avvertono che i frigoriferi sono solo l’inizio. Nott ha sottolineato che sistemi di riscaldamento, ventilazione e aria condizionata, le etichette elettroniche degli scaffali e persino i robot per la pulizia dei pavimenti potrebbero presentare vulnerabilità simili.
Kumar Sokka, amministratore delegato di Acre Security, ha spiegato che lo stesso tipo di controllore può gestire porte, sistemi di accesso, telecamere, allarmi e impianti di climatizzazione degli edifici. Le organizzazioni spesso li lasciano in mano ai team di facility management invece di considerarli parte degli obblighi previsti da NIS2, la legge europea sulla cybersicurezza, ha aggiunto.
L’intelligenza artificiale potrebbe aggravare il problema. Gianni Cuozzo, fondatore e amministratore delegato di Exein, ha spiegato che l’AI sta riducendo il tempo che intercorre tra la scoperta di una vulnerabilità e la costruzione di un attacco, quindi i dispositivi connessi devono essere in grado di difendersi autonomamente mentre sono in funzione.
Bonefeld-Dahl discuterà della risposta europea a Vilnius, Lituania, la prossima settimana. Ha concluso il suo post con una domanda: "Qual è il prossimo obiettivo critico?"