




Nessun ha rivendicato l'attacco né chiesto un riscatto. Gli esperti avvertono che migliaia di dispositivi simili, vulnerabili, restano online, mentre un altro incidente manda in tilt la catena olandese Albert Heijn
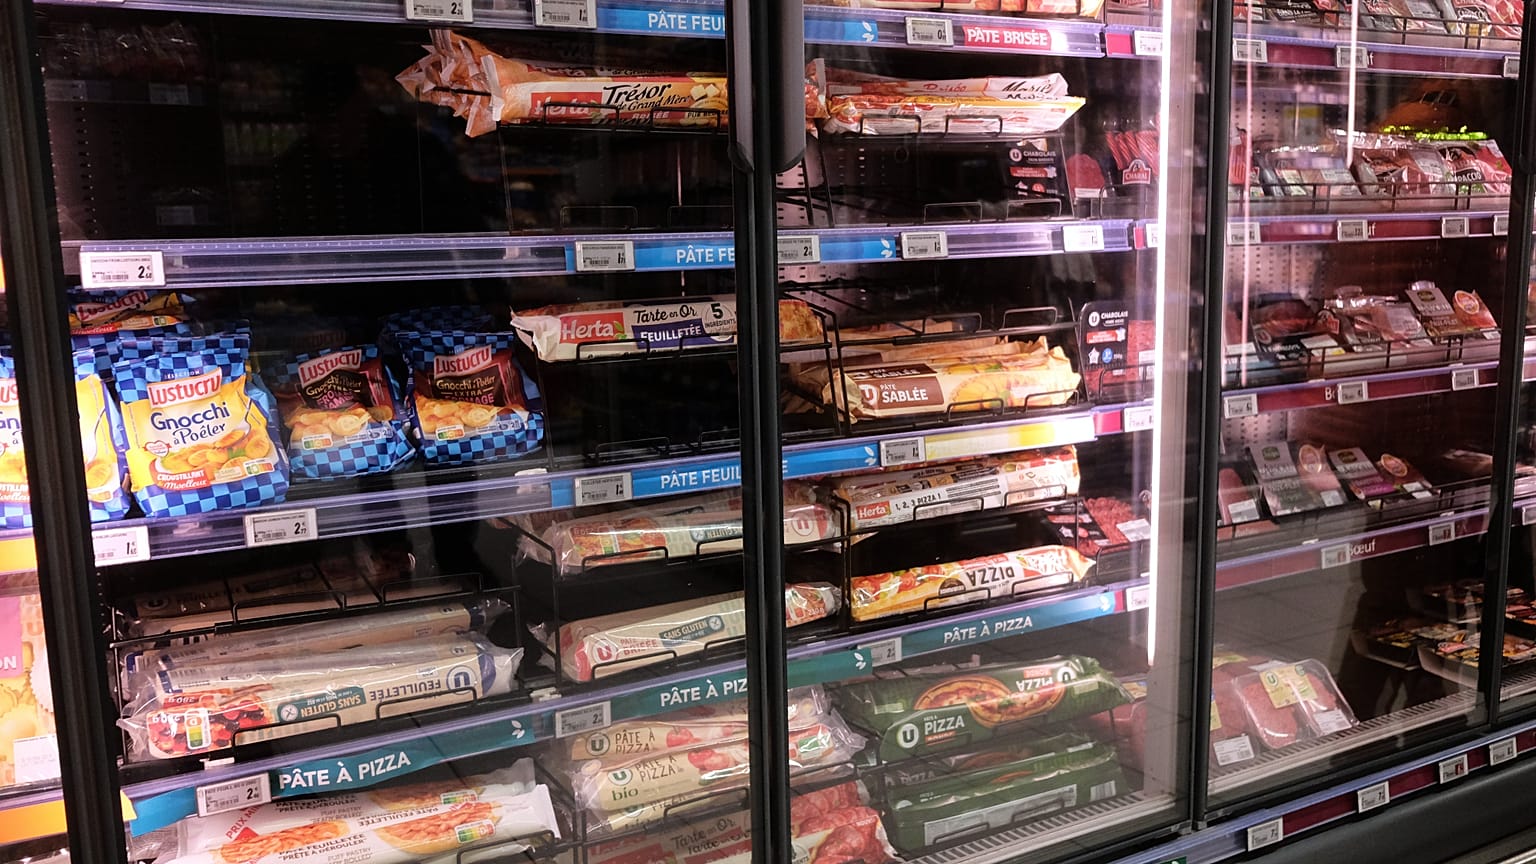
Gli investigatori francesi stanno cercando gli hacker che hanno preso il controllo degli impianti di refrigerazione in almeno 350 supermercati, costringendo il personale a buttare carne avariata e cibo surgelato.
 PUBBLICITÀ
I punti vendita delle catene Carrefour, Monoprix, Intermarché e Coopérative U figurano tra quelli colpiti, dopo che gli aggressori hanno modificato manualmente le temperature dei frigoriferi. I negozi coinvolti rappresentano solo una piccola parte dei supermercati in Francia.
L’assenza di una richiesta di riscatto o di una rivendicazione ha sorpreso gli inquirenti, secondo una fonte a conoscenza dell’indagine citata da Reuters. Di solito i gruppi criminali o di hacktivisti si muovono rapidamente per trarre profitto dagli attacchi o per pubblicizzarli.
L’agenzia francese per la cybersicurezza ha reso noto che la violazione ha riguardato frigoriferi che utilizzano software dell’azienda danese Danfoss, oltre a sistemi Copeland e Dixell.
Reuters ha riferito di aver individuato martedì almeno 4.500 interfacce Danfoss visibili online, mentre la società di analisi Onyphe ha sottolineato che versioni obsolete sono "ancora ampiamente presenti tra le interfacce accessibili pubblicamente".
Danfoss ha dichiarato che molte unità coinvolte avevano "raggiunto la fine del ciclo di vita e non ricevono più aggiornamenti software o di sicurezza" oppure "eseguivano firmware obsoleto". Gravi falle nelle versioni più vecchie del firmware sono state descritte in agosto dalla società di sicurezza Claroty e da allora sono state corrette.
Copeland, che possiede Dixell, ha riconosciuto l’"esistenza di una vulnerabilità" e ha dichiarato: "Stiamo lavorando con i clienti interessati per mitigare il rischio".
"Si tratta di una questione di igiene informatica di base", ha spiegato a Reuters Ken Munro, partner della società britannica Pen Test Partners. "Se la si trascura, ci si ritrova con un ammasso maleodorante di cibo scongelato".
Secondo Munro l’attacco potrebbe essere opera di "ragazzini che si divertono". "Se fosse stato uno Stato, perché colpire solo una parte dei frigoriferi francesi? Ci sono molti altri Paesi con frigoriferi connessi a internet", ha aggiunto.
Ci sono stati disservizi anche nei supermercati dei Paesi Bassi
Nei Paesi Bassi, Ahold Delhaize, proprietaria di Albert Heijn, ha annunciato di aver avviato un riavvio controllato dei sistemi dopo un incidente informatico iniziato domenica.
L’agenzia olandese per la cybersicurezza NCSC ha dichiarato di non vedere alcun collegamento con l’attacco in Francia.
L’emittente pubblica NOS ha riferito che Albert Heijn ha individuato server negli Stati Uniti, in Polonia, Moldavia e Turchia utilizzati nell’attacco.
NOS ha precisato che ciò non dice nulla su dove si trovino gli hacker, perché il traffico può essere facilmente instradato attraverso altri Paesi.
Lo specialista di sicurezza Pim Takkenberg ha spiegato a NOS che probabilmente i server sono stati usati per fare ricognizione sui sistemi o tentare di rubare dati.
NOS ha inoltre riferito che l’incidente ha messo in luce quanto siano ridotte le scorte alimentari.
Negozi e centri di distribuzione dispongono complessivamente di circa sei giorni di rifornimenti, che vengono reintegrati in continuo da sistemi informatici just-in-time, soggetti a guasti e dipendenti dalla rete elettrica.
Un rapporto pubblicato il mese scorso da Clingendael e dall’Università Erasmus ha raccomandato alle famiglie di tenere in casa scorte alimentari di emergenza per otto giorni invece che per tre.
Secondo lo studio, un’ondata di maltempo grave combinata con un blackout elettrico e informatico importante potrebbe richiedere due settimane per essere superata.